自分のPC上のファイルをAIに操作させて、セキュリティは大丈夫なのか。ファイルがクラウドにアップロードされることはないのか。AIがWindowsのOSに危害を加えることはないのか。ーーCoworkに触れた誰もが抱く素朴な疑問です。答えを出すには、まず仕組みを知る必要があります。本稿は、そのための第一歩です。
目次
Coworkについての素朴な疑問
- どうやってチャットと同じモデルを使って、エージェント的な処理ができるのか?
- どうやってチャットモデルにファイルを操作させることができるのか?
- 自分のPC上のファイルをAIに操作させて、セキュリティは大丈夫なのか?
- 自分のPC上のファイルがクラウドにアップロードされることはないのか?
- AIがWindowsのOSに何らかの危害を加えることはないのか?
この5つの疑問は、すべて「Claude Coworkは独立したモデルではない」という一点に帰着します。順に解きほぐしていきましょう。
設計思想ーーエージェントを信頼しつつも、暴走の余地を構造的に塞ぐ
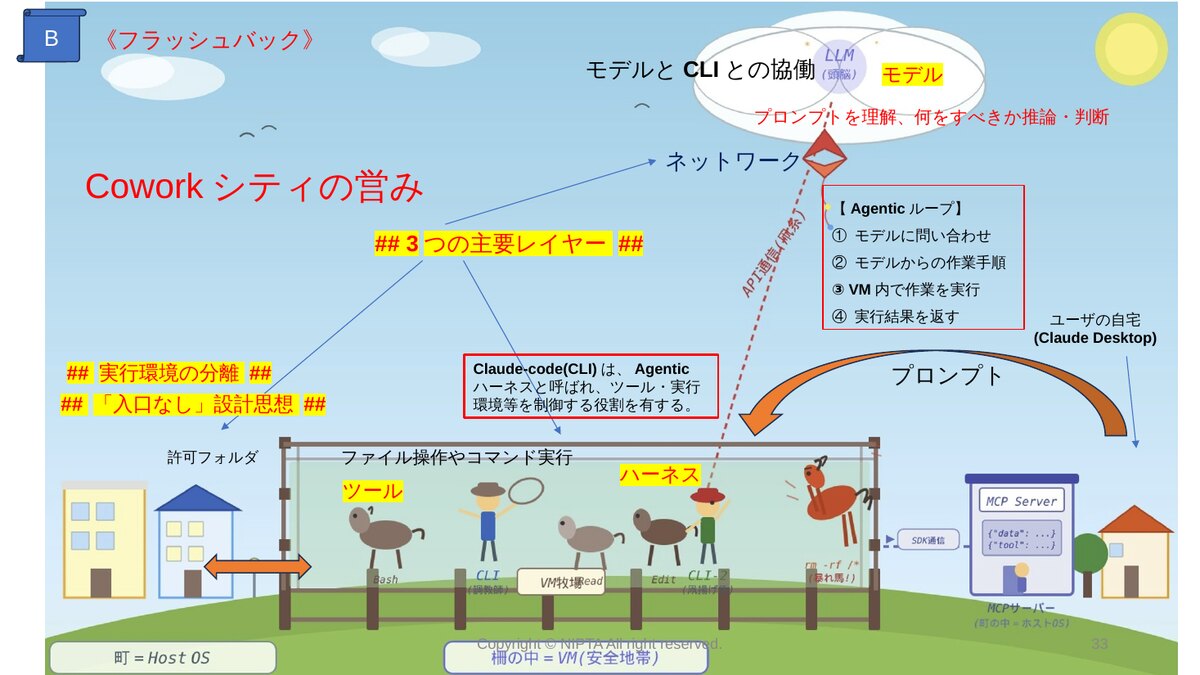
Coworkとは、仮想マシン(VM)環境の下で実行されるAIエージェントです。その作業プロセスは、Claude Code CLIのオーケストレーションと、LLMおよびツール群から構成されるAgenticループとの協働により、VM内で実行されます。そして作業対象のファイルはホスト側に置かれ、それを共有する形で作業が行われます。この独自のシステム設計こそが、設計思想を具現化しています。牧場に喩えると分かりやすいでしょう。
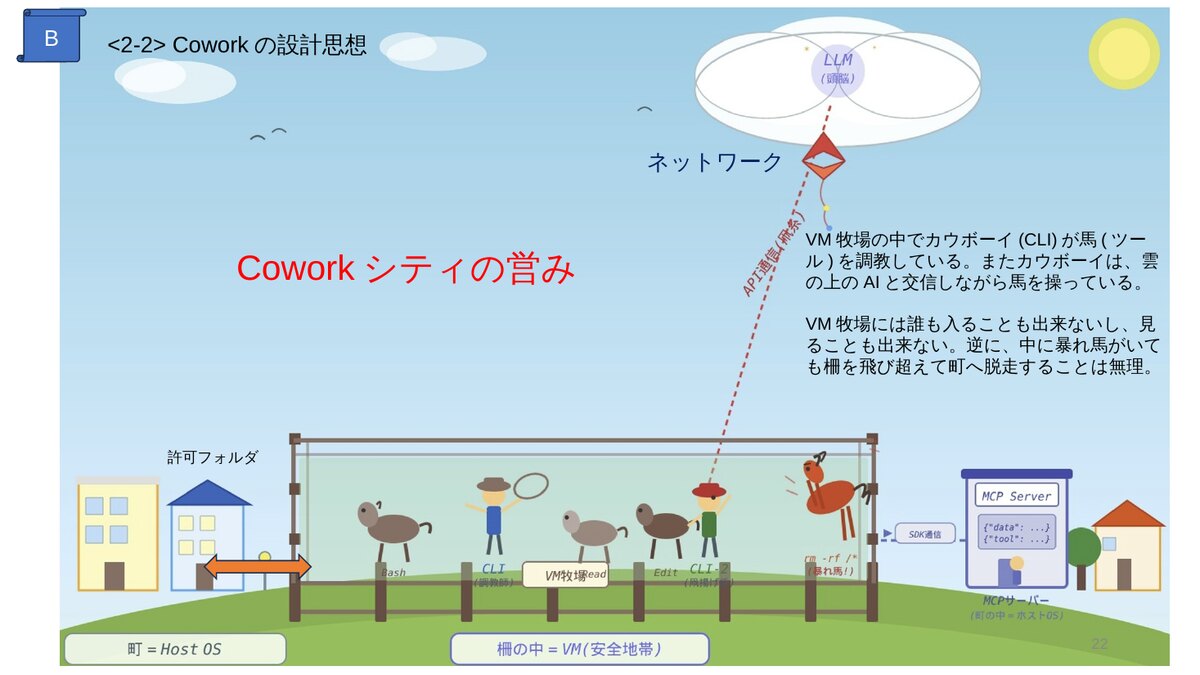
VM牧場の中でカウボーイ(CLI)が馬(ツール)を調教している。カウボーイは雲の上のAI(LLM)と交信しながら馬を操っている。VM牧場には誰も入ることも見ることもできず、逆に中に暴れ馬がいても、柵を飛び超えて町へ脱走することはできないーーこれがCoworkの構造です。
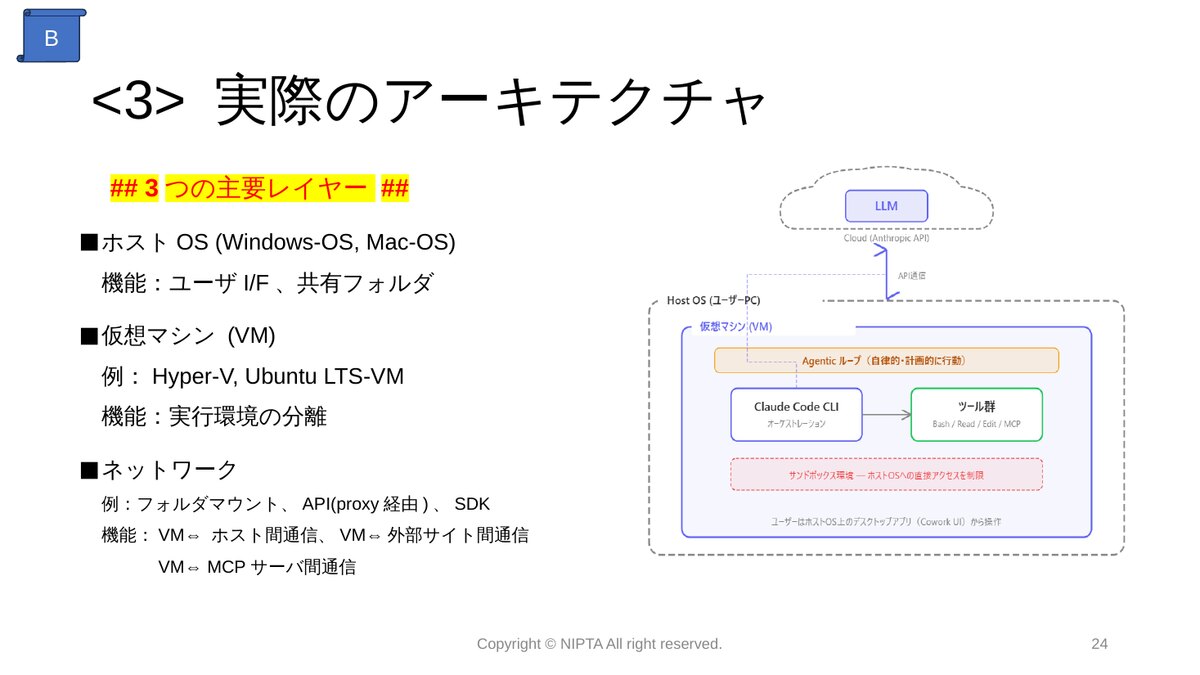
実際のアーキテクチャ:3つの主要レイヤー
| レイヤー | 例 | 機能 |
|---|---|---|
| ホストOS | Windows OS / Mac OS | ユーザーインターフェース、共有フォルダ |
| 仮想マシン(VM) | Hyper-V、Ubuntu LTS-VM | 実行環境の分離 |
| ネットワーク | フォルダマウント、API(proxy経由)、SDK | VM⇔ホスト間通信、VM⇔外部サイト間通信、VM⇔MCPサーバ間通信 |
仮想マシン(VM)環境とは何か
仮想化技術とは、1台の物理サーバー上で複数の仮想的なコンピュータを動かす技術です。もともとは物理サーバーを何台も並べることの非効率を解決するために生まれました。
- リソース(CPU、メモリ)を効率的に使える
- アプリケーションごとの実行環境を分離できる
- 障害の影響を最小限に抑えられる
Coworkが利用しているのは、このうち二つ目の「実行環境の分離」です。Windows PCという1台の物理PCの中に、隔離されたLinux環境を立ち上げているわけです。
Cowork特有の「入口なし」設計
Windowsの場合、CoworkはMicrosoftのHost Compute System(HCS)という仮想化フレームワークを使ってLinux VMを起動します。このVM内でClaude Codeエージェント(CLI)が動作していますが、CLIと言っても黒い画面(UI)はありません。仕組みの核心技術は「フォルダのマウント」です。これによりCowork VMへの入口は閉ざされます。
表裏一体の関係
人間立入禁止ーーAIの作業現場に人が立ち入ることは許されない。
エージェントの作業範囲の制限ーーAgentが意図せず広範囲なファイルを操作しないよう制限する。この二つは、同じ「入口なし」設計の表と裏です。
Agenticループとは何か
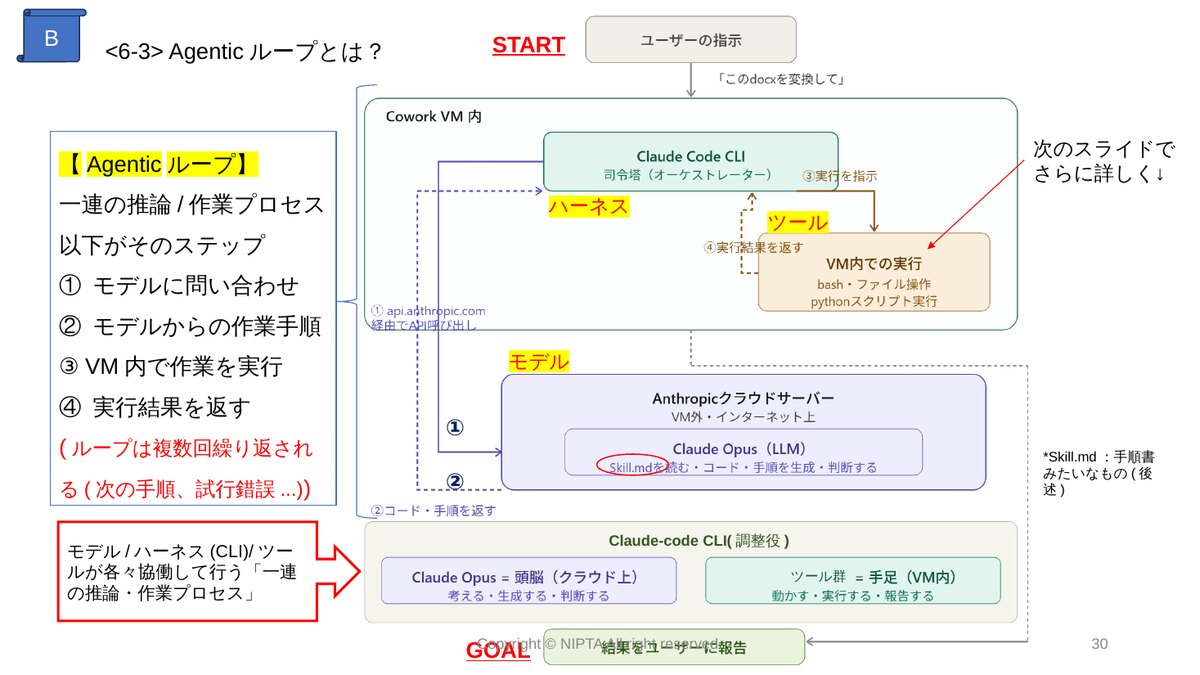
Agenticループは「コンテキストの収集」「アクションの実行」「結果の検証」という3フェーズで構成され、推論するモデルとアクションを実行するツールによって駆動されます。
| 役割 | 担い手 | 働き |
|---|---|---|
| モデル(頭) | LLM(Sonnet、Opus) | プロンプトを理解し、次に何をすべきか推論・判断する指示役 |
| ツール(手足) | Read、Edit、Bash等 | モデルの判断に基づき、ファイル操作やコマンド実行を実際に行う実行役 |
| ハーネス(調整役) | Claude Code CLI | ツールと実行環境を制御する。この機能がモデルをエージェントたらしめる |
ポイントはツールが無ければモデルはテキスト応答しかできないという点です。ツールを制御することで初めてアクションが実行されます。Claude Code CLIはAgenticハーネスと呼ばれ、これこそが単体モデルとの決定的な違いを生んでいます。ループそのものは、次の4ステップの繰り返しです。
- モデルに問い合わせ
- モデルからの作業手順
- VM内で作業を実行
- 実行結果を返す
各ツールの実行結果はループでフィードバックされ、それによりモデルは次の行動を決定します。ループは複数回繰り返されますーー次の手順へ進むため、あるいは試行錯誤のために。
VM内の作業とその実行プロセス
ファイルアクセスはフォルダマウントの仕組みで行われます。
- ユーザーが
C:\Users\...\CoworkFolderを作業フォルダとして指定する - それが
/mnt/host/CoworkFolderとしてLinuxのファイルシステムにマウントされる - VM内からはそこだけが覗ける状態になる
- エージェントがVM内から
/mnt/host/CoworkFolder/report.docxを読み書きする - Windowsのフォルダ上のファイルに直接反映される
つまり、VMとWindowsのフォルダがリアルタイムで同期されているわけです。変更が即座に反映されるのは、ファイルシステムブロックを共有しているためです。
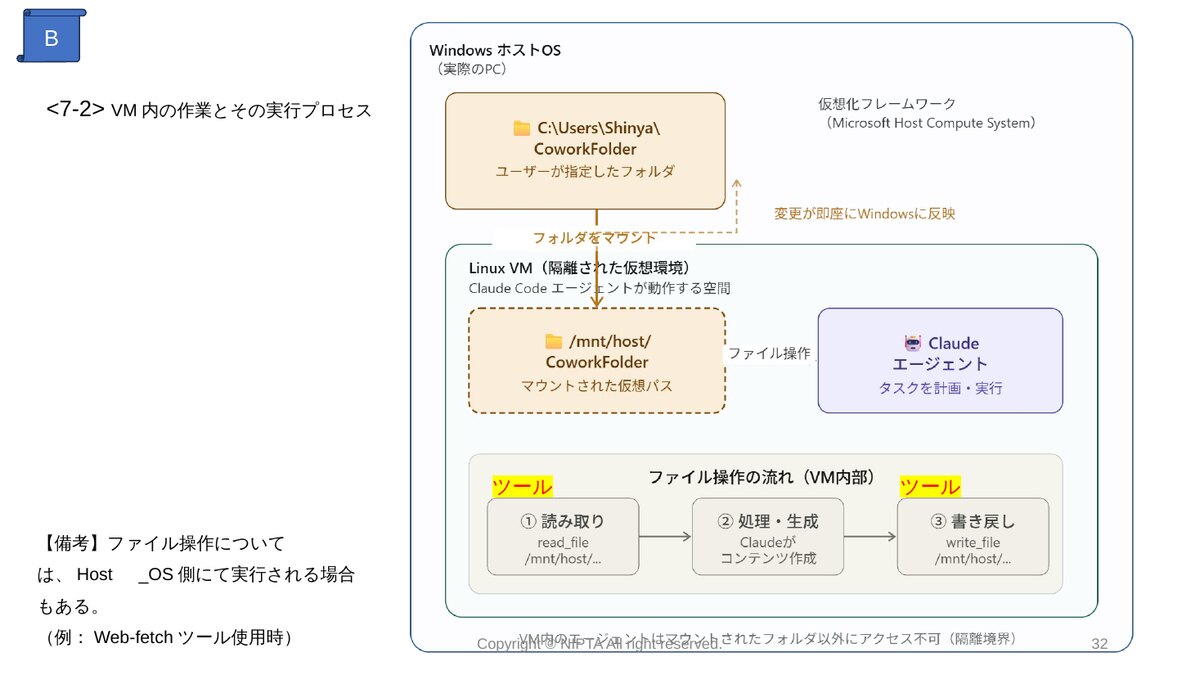
VMはエージェントの作業部屋であり、ユーザーが鍵を渡したフォルダだけが窓口として開いている。エージェントはその窓口越しにファイルを受け渡しできるが、作業部屋の外(ホスト側)には出られない。
ただし例外もあります。Web-fetchツールを使うときなど、ファイル操作がホストOS側で実行される場合があるという点は、次回のセキュリティの話につながる伏線として覚えておいてください。
まとめ
- Claude Coworkは独立したモデルではない。VM+CLI(ハーネス)+ツール群+LLMの協働システムである。
- 設計思想は「エージェントを信頼しつつも、暴走の余地を構造的に塞ぐ」。
- 核心技術はフォルダマウントーーこれが作業範囲の制限と「入口なし」を同時に実現する。
- Agenticループの3フェーズ(収集・実行・検証)が、単体モデルとの決定的な差を生む。
仕組みが分かれば、リスクの在り処も見えてきます。次回はCoworkのセキュリティとそのリスクを、通信経路とプロンプトインジェクションの実例から検証します。